La normativa publicada en La Gaceta regula los accesos diferenciados, el registro de consultas y el derecho a solicitar información sobre quién accedió a datos personales.
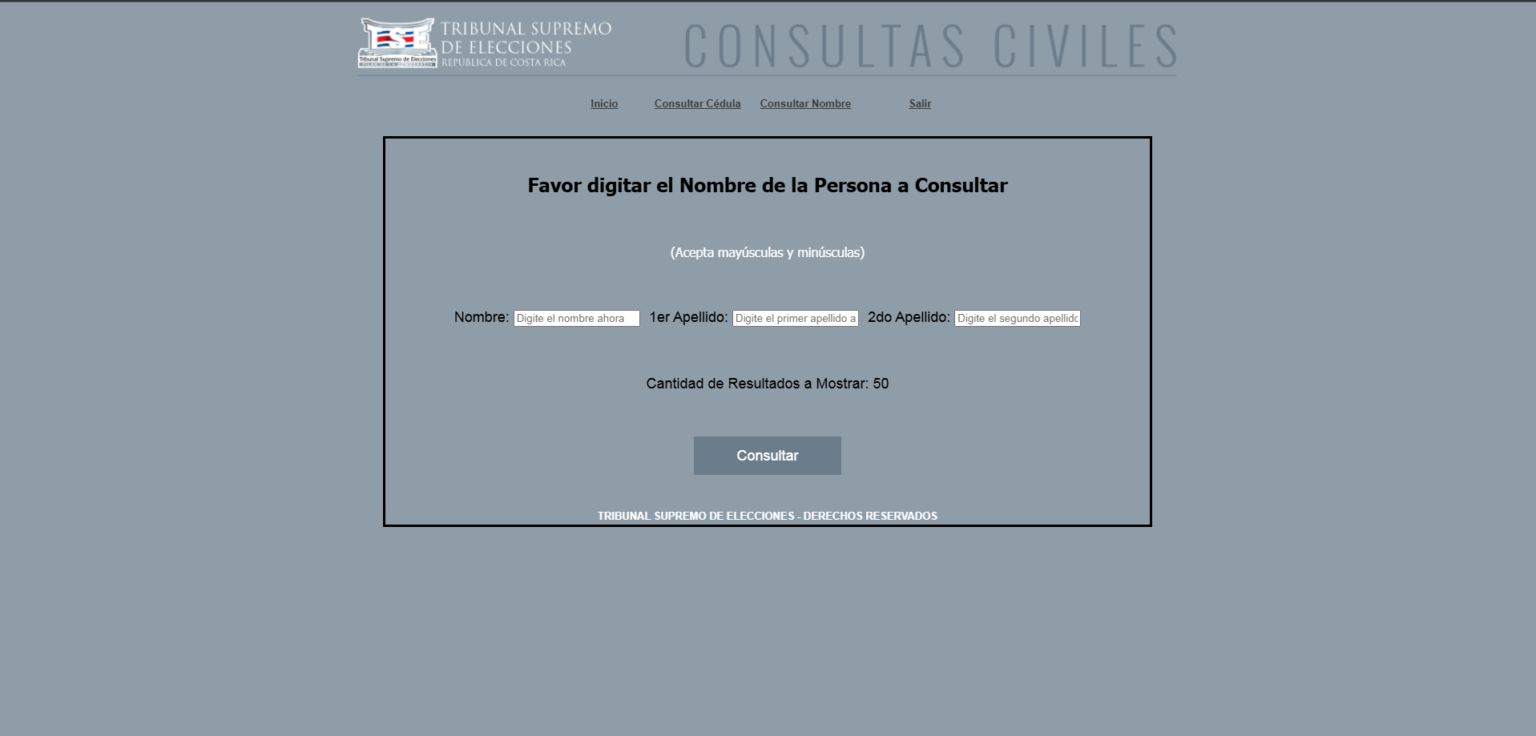
El Tribunal Supremo de Elecciones (TSE) publicó este miércoles 7 de octubre en el diario oficial La Gaceta el reglamento que limita las consultas de información personal mediante la página web del Registro Civil, con lo cual formalizó las condiciones de acceso a datos registrales, los mecanismos de identificación de usuarios y los procedimientos para autorizar consultas de información adicional.
La normativa, que entró en vigor este mismo miércoles, desarrolla las restricciones que el órgano electoral acordó el pasado 9 de julio, cuando ordenó exigir un registro previo para utilizar el servicio, ocultar información individualizada sobre matrimonios y divorcios, excluir datos sobre hijos y establecer perfiles especiales para quienes necesiten acceder a información más amplia por razones justificadas.
El nuevo reglamento consta de 33 artículos distribuidos en ocho capítulos y establece las responsabilidades de las personas usuarias, las condiciones para solicitar accesos diferenciados, los controles que deberá implementar la institución y los procedimientos para suspender o revocar cuentas cuando detecte usos indebidos.
Procedimiento para solicitar acceso diferenciado
Uno de los principales aspectos que desarrolla la normativa es el procedimiento mediante el cual instituciones públicas, profesionales, organizaciones privadas, gremios y personas particulares podrán solicitar acceso a información que no aparece en las consultas generales.
El artículo 16 establece que las instituciones públicas deberán justificar la necesidad de consultar esos datos conforme a las competencias legalmente atribuidas a sus funcionarios, mientras que las solicitudes provenientes del sector privado requerirán un análisis individual para determinar si cumplen las disposiciones sobre protección de datos y responden a un interés público.
Para evaluar las solicitudes, la Dirección General del Registro Civil considerará la finalidad del acceso, su relación con los datos requeridos, el volumen y frecuencia de las consultas, los riesgos para las personas titulares y las medidas de seguridad propuestas.
La Dirección General del Registro Civil tendrá la responsabilidad de autorizar o denegar las solicitudes, mediante una resolución motivada que las personas interesadas podrán impugnar con recursos de revocatoria ante esa dependencia y de apelación ante el TSE.
Las autorizaciones establecerán expresamente qué personas podrán utilizar el sistema, cuáles datos tendrán disponibles, la finalidad del acceso, su plazo de vigencia y los límites de frecuencia o volumen. La normativa también exige solicitar la renovación antes del vencimiento y demostrar que persisten las razones que justificaron el permiso.
Derecho a conocer las consultas realizadas
El reglamento incorpora un procedimiento para que las personas soliciten información sobre las consultas que terceros realizaron a sus datos personales, mediante una gestión ante la Dirección General del Registro Civil.
Según el artículo 27, la institución deberá verificar la identidad de la persona solicitante y revisar las bitácoras del sistema para elaborar un informe con la fecha y hora de las consultas, los perfiles utilizados y, cuando corresponda, las instituciones u organizaciones relacionadas con las cuentas.
En el caso de consultas realizadas mediante perfiles diferenciados, el informe podrá identificar a la persona usuaria y su vinculación institucional, aunque el reglamento contempla un tratamiento particular para funcionarios públicos, respecto de quienes se facilitará un código cuya asociación con la identidad corresponderá a la institución titular de la autorización.
La Dirección General del Registro Civil podrá reservar total o parcialmente información cuando su divulgación afecte derechos de terceras personas, comprometa la seguridad del sistema o perjudique investigaciones en curso. Cualquier negativa deberá constar en una resolución motivada y señalar los recursos administrativos disponibles.
Supervisión, auditorías y revocación de accesos
La normativa también exige mantener bitácoras electrónicas que permitan reconstruir las consultas realizadas, incluyendo la cuenta utilizada, la fecha, la hora, el tipo de información visualizada y los eventos relacionados con autenticaciones, cambios de perfiles o bloqueos.
El TSE deberá establecer controles para identificar consultas excesivas, accesos desde dispositivos o ubicaciones inusuales, intentos de extracción sistemática y otras actividades que representen riesgos para la seguridad de los datos.
Cuando detecte una anomalía, la Administración podrá suspender temporalmente el acceso mientras investiga lo ocurrido. Sin embargo, para revocar definitivamente una autorización deberá garantizar el debido proceso, incluida la posibilidad de que la persona afectada ejerza su defensa.
Entre las conductas que justifican la revocación figuran compartir cuentas, utilizar información para finalidades distintas de las autorizadas, divulgar o comercializar datos sin permiso, presentar información falsa al solicitar acceso e incumplir reiteradamente las medidas de seguridad.
El reglamento también obliga a las direcciones generales del Registro Civil y de Estrategia Tecnológica a presentar al menos un informe anual al TSE con estadísticas sobre solicitudes, consultas y otros aspectos relevantes para evaluar el funcionamiento del sistema.
Este informe deberá valorar si los datos disponibles para cada perfil continúan siendo necesarios y proporcionales, así como recomendar restricciones o modificaciones cuando la información habilitada deje de responder a la finalidad que justificó su acceso.
La normativa establece, finalmente, que el uso indebido de la información podrá generar responsabilidades administrativas, civiles, penales, disciplinarias o profesionales, según corresponda, y ordena remitir los casos a las autoridades competentes cuando existan indicios de infracciones.